| Program za čiščenje nesnage | ||
|---|---|---|
|
Borovec
23. apr 2013 06:55:11
Pridružen od: 25. jul 2009 471 objav 165 27 2 |
#11
Ogromna večina telih čistilnikov nesnage ti dejansko inštalira neko nesnago na računalnik. Nisem čisto prepričan kateri od zgoraj omenjenih, mislim pa da Advanced Systemcare ti v Chrome brez opozorila namesti "Search.Conduit" toolbar, ki se ga potem težko znebiš. Tule je en (nepreverjen) seznam več kot 200 lažnivih anti-virus in podobnih čistilnikov: |
|
|
adsense-novice
23. apr 2013 16:29:14
Pridružen od: 8. avg 2011 196 objav 50 22 1 |
||
|
cirilm
24. apr 2013 19:30:09
Pridružen od: 22. sep 2012 16 objav 19 3 1 |
#13
Najprej poiskusite počistit z combofix, potem z malwarebytes, odstranite nepotrebne zagkonske programe startup v msconfig in v dodaj in odstrani programe odstranite toolbare. |
|
|
boomy
27. apr 2013 21:09:48
Pridružen od: 27. apr 2013 13 objav 3 3 0 |
#14
Brezplačno je na voljo tudi ESET online scanner. http://download.eset.com/special/eos/esetsmartinstaller_enu.exe File je clean ; SHA256: 4da59287afd5ea67e4e130c8827885dfc499380e3879165e5cde892fb00ee7d4 |
|
|
SlimDeluxe
28. apr 2013 07:52:44
Pridružen od: 29. apr 2010 1223 objav 1022 144 9 |
#15
Še nobene omembe za Spybot Search and Destroy? :) Freelance Web Developer
|
|
|
LukaTCE
28. apr 2013 17:34:14
Pridružen od: 19. okt 2012 624 objav 200 1530 163 |
#16
Trololol kateri predlogi SS&D ha ha zastarelo Troll
|
|
|
Burnley1
6. jul 2013 22:46:19
Pridružen od: 6. jul 2013 10 objav 1 0 0 |
#17
Svetujem na vsake toliko časa formatiranje, najbolj učinkovito. |
|
|
Zoro1
7. jul 2013 09:49:49
Pridružen od: 4. dec 2011 11 objav 13 1 0 |
||
|
1qay1qay
7. jul 2013 10:13:06
Pridružen od: 12. avg 2010 2967 objav 2430 194 84 |
#19
glede programov za čiščene nesnage je tako : zadnjih nekaj let je večina najbolj aktualnega spywara napisana tako, da spreminja in prilagaja kodo "končnemu uporabniku" v taki meri, da jo noben "signature based" program ne odkrije več. Če združite to in dejstvo da so na netu že par let v prodaji BDE (brain dead install) exploit packi, ki od uporabnika zahtevajo samo uplod na njemu dostopen webserver (kjer potem vsakga obiskovalca analazirajo in mu preko pdf/swf/java luknje servirajo zanj prirejeno kodo) je edina možna obramba nasledja : popolni sandbox in virtualizacija in pa onemogočanje zagona škodljivega programa ob zagonu. Po dolgih letih iskanja me je najbolj prepričal program Winpatrol Winpatrol poleg Autoruns programa od Marka Russinovicha nadzoruje največ lokacij za možen zagon, opozori vas tudi na zaznan nov gonilnik (!) , na deinstalacijo programa brez vaše vednosti ipd. Ko enkrat zlonamerna koda pride na vaš računalnik si ogleda okolico in si ponavadi takoj instalira "posodobitve" . Če imate opravka z pravim bančnim trojancem se premakne tudi v Ring 0, tam pa je varen pred vsemi antivirusnimi programi saj v ringu 0 prestreže vse sistemske klice za prikaz datotek in vsebine in jih prilagodi po želji - antivirusnemu programu ki pregleduje disk pokaže tisto, kar želi videti - sebe pa seveda ne. Torej še enkrat : edina možna obramba (za nas smrtnike) je na vratih. Vsak škodljiv program se mora nekam zapisati, da se ob prvem zagonu po okužbi ponovno zažene. Kasneje pa tudi to ne, saj se bolj napredni spywaeri prijavijo med sistemske servise in/ali driverje. Če pa mu uspe priti v Ring 0 pa je itak game over :( Tudi na firewall se ne zanašajte preveč : bolj napredni spywari komunicirajo preko vrat 80 (ki jih ne blokirate) ali celo šifrirano preko 443 (ki jih tudi ne blokirate zaradi banke in facebooka:))) s pomočjo seje vašega brskalnika (ki ga verjetno ne blokirate) , obstajali pa so tudi taki ki so komande in parametre za delovanje dobili preko parametrov na Facebooku in Twiterju (ki jih tudi verjetno ne blokirate) Delko www.delko.si [Moto akumulatorji] | [Polnilne baterije] | [GP baterije]
|
|
|
1qay1qay
7. jul 2013 10:40:31
Pridružen od: 12. avg 2010 2967 objav 2430 194 84 |
#20
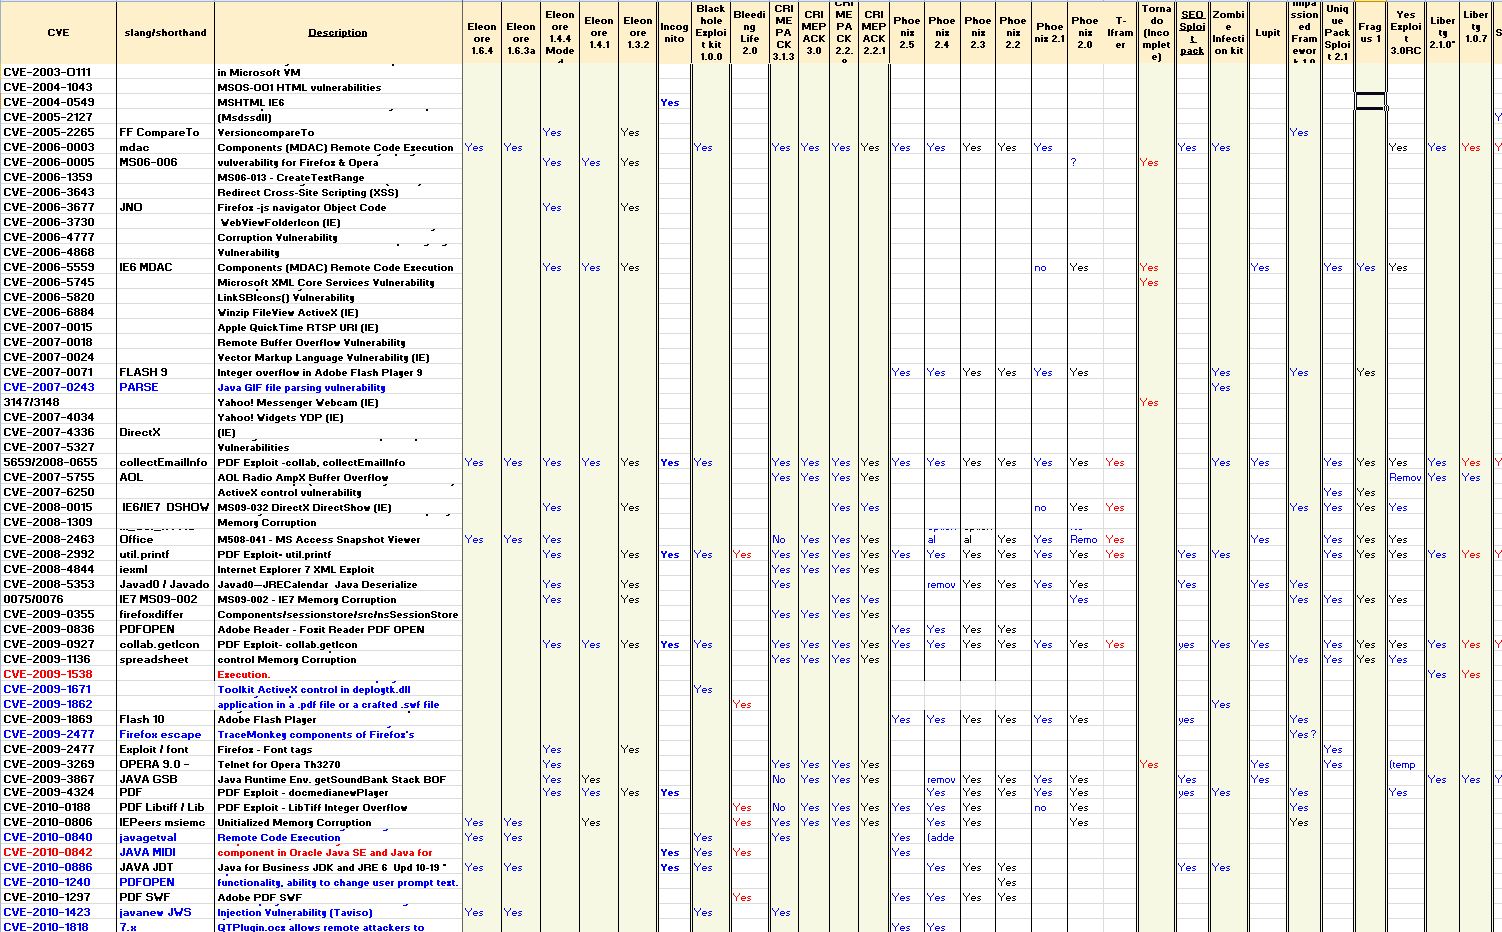
Za ilustracijo vsebina aktualnih komercialnih exploit packov
Tukaj je pregled aktualnih komercialnik exploit packov za tiste barabe brez začetnega kapitala pa so tudi brezplačne "open source" variante : Agony ring0 rootkit : gre v ring 0 in tam lahko skrije windovsom (in vsem varnostnim programom ki jih uporabljate, tudi taskman ali netstat ne bo pokazal nič) karkoli želi ( vzpostavljene mrežne povezave, delujoče procese, datoteke, mape, skrije sebe v delujoče procesec , skrije izhodne in dohodne vzpostavljen povezave, register ....) url z izvorno kodo in opisem delovanja (obisk na lastno odgovornost) Delko www.delko.si [Moto akumulatorji] | [Polnilne baterije] | [GP baterije]
|
|